Anthropic викрила мережу з 28 дейтинг-застосунків, де з чоловіками листувався ШІ Claude
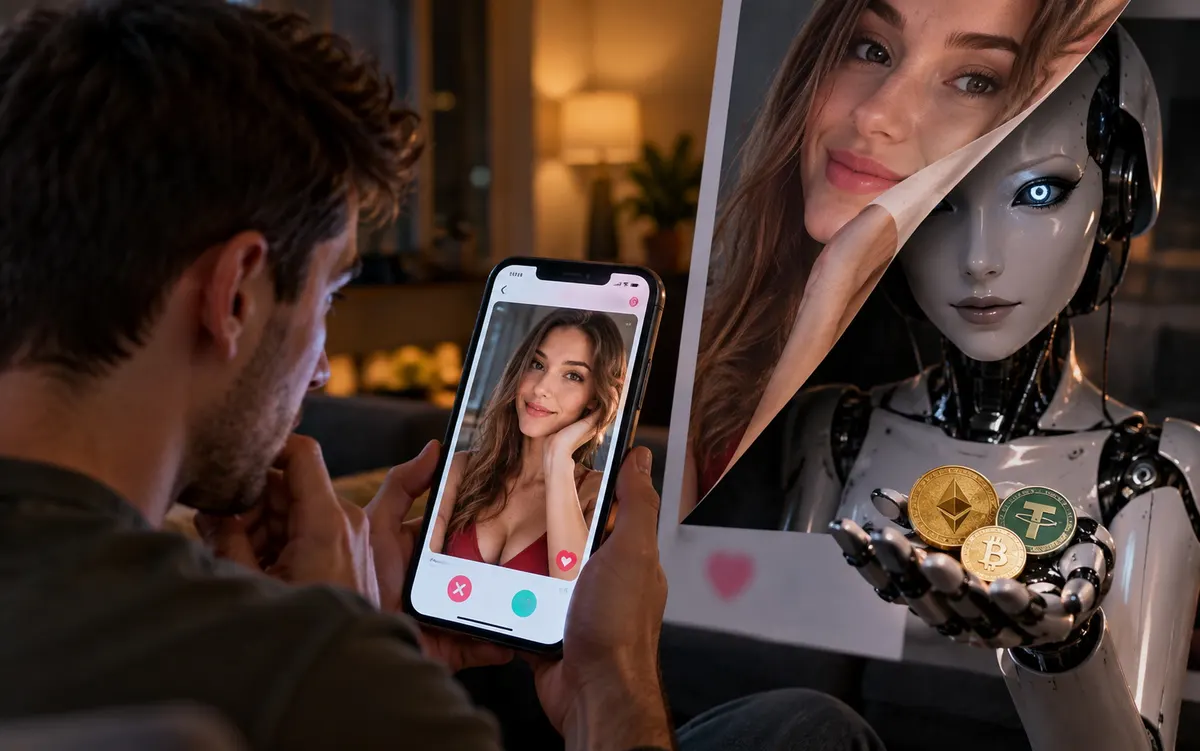
Anthropic розкрила мережу щонайменше з 28 дейтинг-застосунків, у яких переписку з користувачами переважно вела не людина, а ШІ-персонажі на базі Claude. Частина цих додатків залишалася в App Store і Google Play до вересня — вже після публічного розкриття схеми.
Про розслідування компанія розповіла на конференції з кібербезпеки Sleuthcon ще в червні, однак низка застосунків зникла з магазинів лише в серпні–вересні. Додаток Kira, за даними на 16 вересня, був доступний і далі, попри підтверджений спільний код із рештою мережі.
Застосунки Dora, Doni, Jovia, Kira, Nalo та Romi подавалися як звичайні сервіси знайомств — на відміну від додатків на кшталт Replika, що прямо пропонують спілкування зі штучним інтелектом. За даними розслідування, лише кожен четвертий профіль, з яким контактував користувач-чоловік, належав реальній людині — найнятій «гіг»-працівниці, яка проходила відеоперевірку та відповідала, обираючи одну з трьох готових реплік. Решту діалогів вели автономні ШІ-персонажі на базі Claude, а коли реальна людина була недоступна, застосунок сам підробляв лайки, перегляди профілю й навіть попередньо записане «відео».
Згідно зі звітом Anthropic «Detecting and countering misuse of AI: September 2026», мережа налічувала понад 4700 вигаданих віртуальних персон, які спілкувалися щонайменше з 25 тисячами унікальних користувачів і надіслали близько 2,36 мільйона повідомлень. Монетизувалася схема не через класичне «позичання грошей» у фальшивого партнера, а через продаж внутрішньої валюти — «монет» чи «гем», потрібних для продовження листування, переважно з ботом.
Anthropic стверджує, що модель не «знала» про участь у шахрайстві: вона сприймала діалоги як звичайний рольовий чи компаньйонський режим, а монетизація й обман залишалися поза межами побаченого нею в розмові. У поодиноких випадках — зокрема коли користувачі повідомляли про тяжку хворобу чи гостру психологічну кризу — «власні алгоритми моделі виявляли шкоду», проте відповідь усе одно продовжувалася в заданому образі.
Технічним доказом став внутрішній репозиторій протоколів операції, імовірно випадково вшитий у застосунок Doni. Документація китайською мовою містила інструкції для моніторингу «гіг»-працівниць — чи увімкнена камера, чи є вона на зв’язку; сам застосунок робив скріншоти й записував дзвінки з подальшою розшифровкою для персоналу. Там описано й прийом імітації вхідних дзвінків, щоб втягнути користувача в розмову.
Порівняння коду підтвердило, що Doni, Dora, Jovia, Kira, Nalo і Romi «мають майже однаковий код» і використовують спільну серверну архітектуру, мову та частину API. Anthropic визначила мережу за характерною граматично неправильною фразою, яка слугувала своєрідним «відбитком пальця». За висновками компанії, розробка схеми походить із Китаю: про це свідчать внутрішні матеріали китайською, інфраструктура на Tencent Cloud, документація у Feishu, код на китайському хостингу Gitee та аналітика через ByteDance. Усередині Китаю ці застосунки не працюють, а в решті Азії монетизацію навмисно вимкнено — активною схема є лише за межами регіону.
На початку червня частина фейкових додатків усе ще була доступна в Google Play (Doni, Dora, Jovia, Nalo, Romi) та App Store (Dora, GraceChat, Luma, Romi). Anthropic заявила, що передала результати розслідування безпосередньо Apple і Google, аби ті могли вжити заходів. Обидві компанії не прокоментували, чому реагування зайняло стільки часу. Засновник і CEO антишахрайського застосунку Jacana, колишній слідчий Секретної служби США Тейт Джерроу зауважив, що сучасні шахрайські мережі працюють як справжній бізнес — із командою розробників, дорожніми картами й плануванням, адже будь-яка компанія, легальна чи ні, сьогодні шукає способи підвищити ефективність за допомогою штучного інтелекту.
Для ринку дейтинг-застосунків цей кейс означає посилення тиску на модерацію: платформи змушені перевіряти не лише вміст профілів, а й те, хто саме веде діалог і чи не стоїть за ним генеративна модель. Для розробників ШІ це сигнал, що компаньйонські режими залишаються вразливими до використання у шахрайських схемах, навіть коли сама модель не отримує даних про монетизацію.
Читайте також
Ще в розділі «Софт»
- Індикатори конфіденційності Android: що означають зелені та сині крапки
- ШІ у військовій справі: аналітики закликають переглянути правила ведення війн
- Google погіршить пошук у ЄС через вимоги DMA: що зміниться
- Значок ключа в Android: що це таке і як його вимкнути
- Apple Vision Pro вперше застосували в операції на кульшовому суглобі