Google закрила zero-click вразливість у Pixel, яку вже використовували в атаках
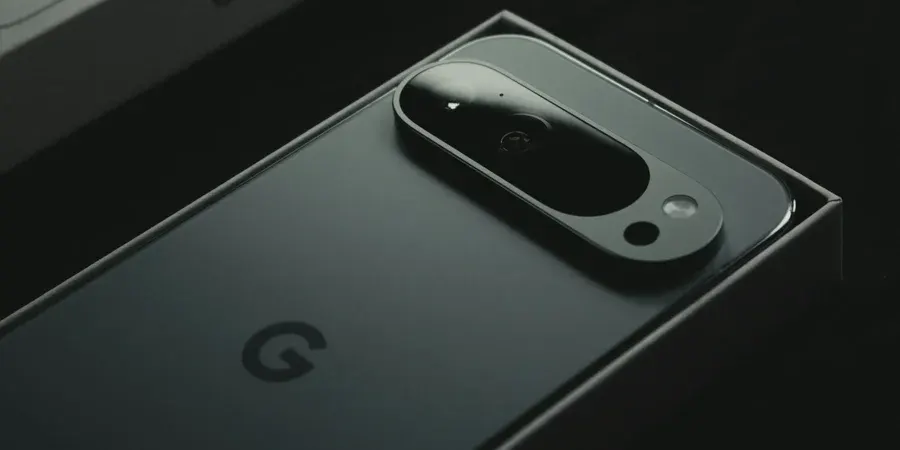
Google усунула вразливість CVE-2026-58704 у смартфонах Pixel, проте зловмисники встигли застосувати її в обмежених цільових кібератаках. Особливість цього зламу в тому, що власнику пристрою не потрібно було нічого робити.
Компанія Google підтвердила, що закрила вразливість CVE-2026-58704 у смартфонах Pixel. Водночас зловмисники вже встигли скористатися нею під час обмежених цільових кібератак.
Ідеться про злам типу zero-click: жертві не потрібно переходити за посиланням чи відкривати файл — процес відбувається непомітно для користувача. Саме тому такі атаки вважаються особливо небезпечними.
За даними Google, помилка містилася в модемі Pixel — компоненті, що відповідає за підключення пристрою до інтернету. Модем працює в ізольованому середовищі, так званій пісочниці. Через вразливість нападник міг вийти за її межі та отримати доступ до решти даних на смартфоні.
Такі вразливості нерідко беруть на озброєння постачальники засобів стеження, зокрема розробники шпигунського програмного забезпечення. Доступ до своїх програм для викрадення даних вони продають урядам і правоохоронним органам.
Хто саме стоїть за цими атаками, у Google не уточнили.
Для ринку інцидент означає чергове нагадування про вразливість навіть ізольованих компонентів смартфонів: захист модема чи інших модулів не гарантує повної безпеки пристрою. Для користувачів Pixel критично важливо своєчасно встановлювати оновлення безпеки, адже zero-click-атаки не залишають жертві можливості помітити загрозу самостійно.
Історія також підкреслює зростання ринку комерційних інструментів стеження, які купують державні структури. Це створює додатковий тиск на виробників смартфонів, які змушені оперативніше реагувати на подібні загрози.
Читайте також
Ще в розділі «Гаджети»
- Moto G Power за $200: чому бюджетний смартфон стає оптимальним вибором
- Чи безпечно заряджати смартфон дешевим USB-кабелем: думка експертів
- Poco F9 Pro та F9 Ultra: офіційні деталі та ціни флагманів
- Oukitel представила на IFA три міцні смартфони з батареями до 20 000 мАг
- Pixel 11 Pro чи iPhone 17 Pro: що обрати серед флагманів 2026 року