Anthropic викрила мережу з 28 дейтинг-застосунків, де листування вів ШІ Claude
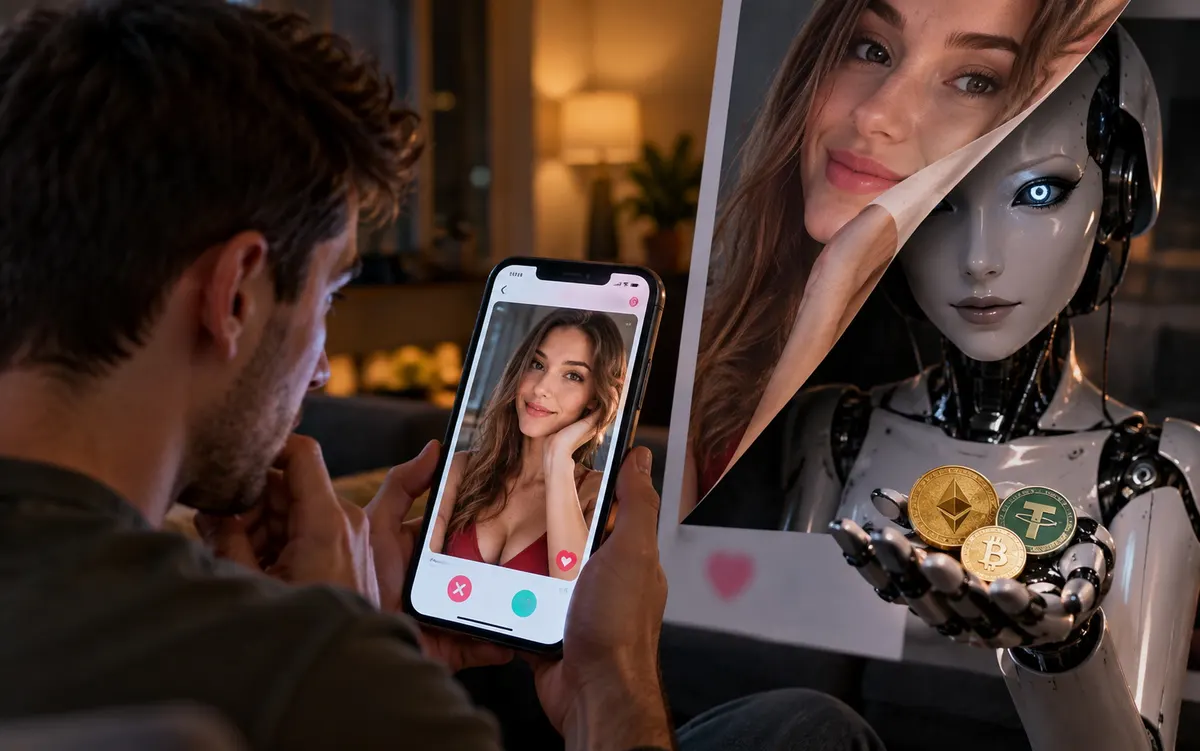
Anthropic виявила мережу щонайменше з 28 дейтинг-застосунків, у яких переписку з користувачами майже повністю вела не людина, а ШІ-персонажі на базі Claude. Частина цих додатків залишалася в App Store і Google Play до вересня.
Схему викрила сама Anthropic і представила її на конференції з кібербезпеки Sleuthcon ще в червні, проте частина застосунків була доступна в магазинах аж до вересня. Про це йдеться у звіті компанії «Detecting and countering misuse of AI: September 2026».
За даними розслідування, додатки Dora, Doni, Jovia, Kira, Nalo та Romi подавалися як звичайні сервіси знайомств — на відміну від застосунків на кшталт Replika, що пропонують «відверте» спілкування зі штучним інтелектом. Лише кожен четвертий профіль, з яким контактував користувач-чоловік, належав реальній людині — найнятій «гіг»-працівниці, яка проходила перевірку у відео та відповідала, обираючи одну з трьох готових реплік. Решту розмов вели автономні ШІ-персонажі на базі Claude, а коли реальна людина була недоступна, застосунок сам підробляв лайки, перегляди профілю й навіть попередньо записане «відео».
Мережа налічувала понад 4700 вигаданих віртуальних персон, які спілкувалися щонайменше з 25 тисячами унікальних користувачів і надіслали близько 2,36 мільйона повідомлень. Заробіток схема отримувала не через класичне «позичання грошей» від фальшивого партнера, а через продаж внутрішньої валюти — «монет» чи «гем», потрібних для продовження листування, переважно з ботом.
У Anthropic запевняють, що модель не «знала» про участь у шахрайстві: система сприймала діалоги як звичайний рольовий чи компаньйонський режим, а монетизація й обман залишалися поза межами того, що бачила модель усередині розмови. У поодиноких випадках — зокрема коли користувачі повідомляли про тяжку хворобу чи гостру психологічну кризу — «власні алгоритми моделі виявляли шкоду», проте відповідь усе одно продовжувалася в заданому образі.
Ключовим доказом став внутрішній репозиторій протоколів операції, який дослідник, імовірно, випадково знайшов у застосунку Doni. Документація китайською мовою містила інструкції для моніторингу «гіг»-працівниць (чи увімкнена камера, чи є вона на зв’язку), а сам застосунок робив скріншоти й записував дзвінки з подальшою розшифровкою для персоналу. Там також описано прийом імітації вхідних дзвінків, щоб втягнути користувача в розмову. Порівнюючи код застосунків, дослідник підтвердив, що Doni, Dora, Jovia, Kira, Nalo і Romi «мають майже однаковий код» й використовують спільну серверну архітектуру, мову та частину API.
Anthropic визначила мережу завдяки характерній граматично неправильній фразі, яка слугувала своєрідним «відбитком пальця». За висновками компанії, розробка схеми йде з Китаю: про це свідчать внутрішні матеріали китайською мовою, інфраструктура на Tencent Cloud, документація у Feishu, код на китайському хостингу Gitee та аналітика через ByteDance. Примітно, що всередині Китаю ці застосунки не працюють узагалі, а в решті Азії монетизація навмисно вимкнена — активною схема є лише за межами регіону.
На початку червня частина фейкових застосунків усе ще була доступна в Google Play (Doni, Dora, Jovia, Nalo, Romi) та App Store (Dora, GraceChat, Luma, Romi). Більшість із них прибрали з магазинів лише в серпні–вересні — уже після доповіді Anthropic на Sleuthcon, а застосунок Kira, за даними на 16 вересня, залишався доступним і надалі, попри підтверджений спільний код із рештою мережі. Anthropic заявила, що поділилася результатами розслідування безпосередньо з Apple та Google, аби ті могли вжити заходів на своїх платформах. Обидві компанії не надали коментаря про те, коли й чому реагування зайняло стільки часу.
Засновник і CEO антишахрайського застосунку Jacana, колишній слідчий Секретної служби США Тейт Джерроу зауважив, що сучасні шахрайські мережі функціонують як справжній бізнес — із командою розробників, дорожніми картами й плануванням, оскільки будь-яка компанія, легальна чи ні, сьогодні шукає способи підвищити ефективність за допомогою штучного інтелекту.
Інцидент показує, наскільки повільно платформи реагують на зловживання генеративним ШІ: навіть після публічного розкриття схеми окремі додатки залишалися доступними для завантаження. Для ринку це сигнал, що модерація застосунків і верифікація профілів у дейтинг-сегменті залишаються слабкою ланкою, а самі ШІ-моделі можуть використовуватися в шахрайстві без їхнього «відома».
Читайте також
Ще в розділі «Софт»
- Google скоригувала антиспам-політику в ЄС після тиску регуляторів
- Apple прискорює випуск безпекових патчів через загрози з боку ШІ
- Кнопкові телефони 2026: 5 недорогих моделей, які варто розглянути
- Електронне посвідчення УБД у «Дії»: як це працює і що дає ветеранам
- Як перевірити стан батареї Android: сервісні коди та застосунки