Справа «Карфаген» показала масштаби шахрайських колцентрів: як захистити банківський рахунок
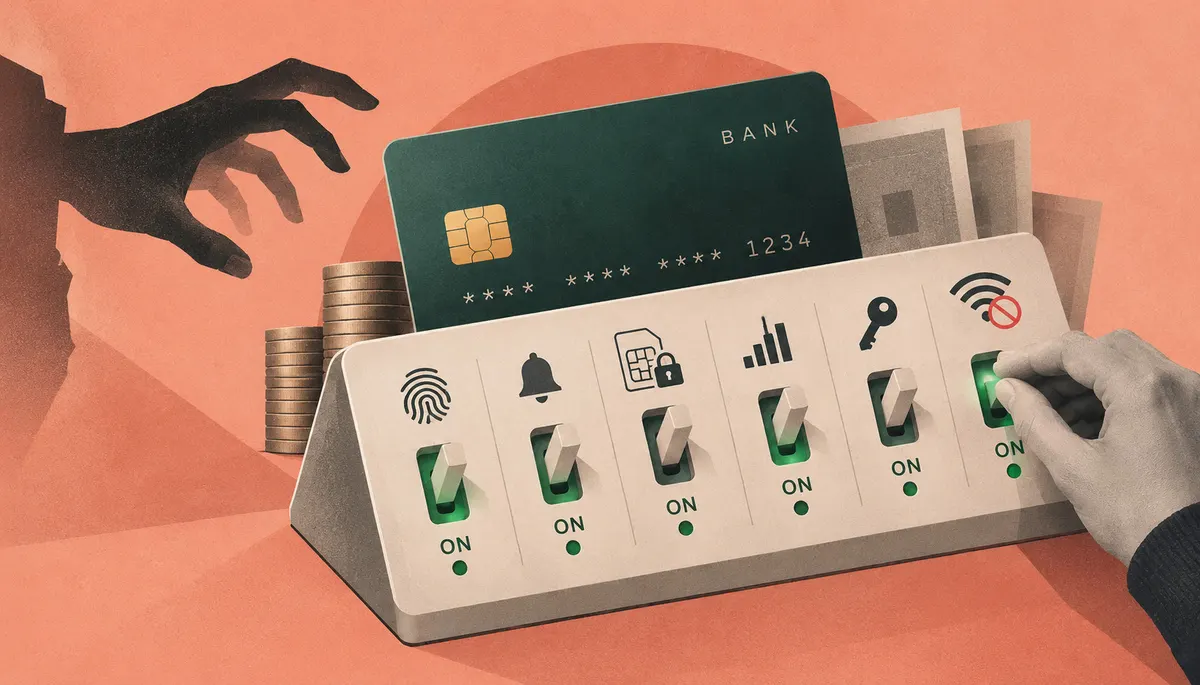
Розслідування справи «Карфаген» привернуло увагу до розмірів і цинізму шахрайських колцентрів. Це змушує перевірити, наскільки захищений власний банківський рахунок, якщо зловмисники отримають контроль над номером телефону чи банківським акаунтом.
Справа «Карфаген» знову вивела в публічний простір тему шахрайських колцентрів — не лише як кримінальний сюжет, а як індустрію з власними масштабами. Для користувачів цифрового банкінгу це означає практичне питання: що станеться з рахунком, якщо шахраї отримають контроль над номером телефону, смартфоном або банківським акаунтом.
Базовий рівень захисту починається з фінансового номера телефону. Це окремий номер, до якого прив'язані банківські рахунки, і його не варто розголошувати, вказувати в інтернет-анкетах чи прив'язувати до соцмереж. Якщо шахрай отримає контроль над таким номером, він може спробувати перевипустити SIM-картку, перехопити коди підтвердження й отримати доступ до банкінгу, покупок та онлайн-кредитів. НБУ радить не лише завести окремий фінансовий номер, а й відключити послугу віддаленої заміни SIM у мобільного оператора, зареєструватися в його онлайн-кабінеті та встановити PIN-код на SIM-картку — складний, із восьми цифр.
Далі — рутина користувача. У банкінг не варто заходити через публічний Wi-Fi: у відкритій мережі складно визначити, хто ще до неї підключений, а зловмисники створюють мережі з майже ідентичними назвами або намагаються перехопити дані. Навіть мережа закладу з паролем не є автоматично безпечною. Для новин, відео чи пошуку публічний Wi-Fi придатний, а для онлайн-банкінгу краще використовувати мобільний інтернет.
Серед налаштувань, які варто перевірити, — біометрія для входу в застосунок (Face ID, Touch ID замість пароля, якщо банк це підтримує) та вимкнення показу тексту банківських повідомлень на заблокованому екрані. Ліміти на картки й перекази обмежують потенційні втрати, якщо шахрай намагається провести операцію без повного контролю над акаунтом. Також слід періодично переглядати список авторизованих пристроїв і сесій у банківському додатку та видаляти старі смартфони — після зміни девайса потрібно переконатися, що з нього не можна зайти в акаунт.
Окремий пункт — паролі. Банківський пароль не варто використовувати в інших сервісах, а для електронної пошти, через яку відновлюється доступ, слід поставити окремий складний пароль і двофакторну аутентифікацію. У НБУ зазначають, що двофакторна аутентифікація вже не є універсальним захистом: зловмисники навчилися знаходити вихід на «другий фактор». Проте комплекс різних антишахрайських дій підвищує рівень захисту.
Застосунки банку слід встановлювати лише з офіційних ресурсів — App Store чи Google Play, самостійно знайшовши їх. Запрошення встановити застосунок може надходити з SMS, телеграму, електронного листа чи соцмереж, а назва, логотип і дизайн можуть виглядати знайомо. Мета таких фейкових програм — отримати логін, пароль, код підтвердження або інші дані. Це саме стосується програм, які ніби допомагають «захистити рахунок», «повернути кошти» або «перевірити картку».
Помітити проблему раніше допомагають сповіщення про кожну операцію — push або SMS про списання, перекази та інші рухи коштів, якщо банк їх підтримує. Навіть сума в кілька сотень гривень, яку клієнт не здійснював, не є приводом чекати. Операцію слід перевірити в застосунку, а якщо вона невідома — зв'язатися з банком.
Працівник банку не має просити повідомити PIN-код картки, CVV/CVC-код, пароль від інтернет-банкінгу або одноразовий код підтвердження. Не варто виконувати за його вказівкою переказ на «безпечний рахунок». НБУ окремо наголошує: ні регулятор, ні банк не мають потреби запитувати в клієнта таку інформацію. Якщо повідомляють, що рахунок «зламаний» і гроші потрібно терміново перевести для їхнього захисту, слід покласти слухавку та самостійно зателефонувати до банку за офіційним номером. Якщо розмову кваплять, лякають блокуванням рахунку або вимагають назвати код — її потрібно завершити.
Ознакою можливої атаки може бути раптова втрата мобільного зв'язку. Якщо телефон показує «немає мережі», а інші користувачі поруч не мають такої проблеми, варто перевірити, що відбувається з SIM-карткою. Одна з можливих причин — спроба шахраїв перевипустити SIM, щоб отримати контроль над фінансовим номером і SMS із паролями. Кіберполіція радить негайно звернутися до мобільного оператора, зокрема в офіційні магазини, повідомити про перевипуск SIM без відома власника й попросити тимчасово заблокувати номер. Якщо є підозра, що зловмисники отримали доступ до банківського акаунту, слід звернутися до банку та заблокувати картки й онлайн-доступ. Також Кіберпол рекомендує перевірити доступ до соцмереж і електронної пошти: у разі зламу — змінити паролі та попередити друзів і знайомих, адже шахраї можуть просити гроші від імені власника акаунта.
У цифровому банкінгу немає одного налаштування, яке захищає від усіх сценаріїв шахрайства. Біометрія не замінює обережності, ліміт на покупки в інтернеті не зупиняє соціальну інженерію, а двофакторна автентифікація не гарантує безпеки, якщо людина сама передасть код. Захист працює як система: фінансовий номер, смартфон, банківський застосунок, паролі, ліміти, сповіщення та звички користувача — перевіряти ім'я й реквізити отримувача перед переказом, не переходити до банкінгу з повідомлень, мати окремий номер для фінансових справ. П'ять хвилин на перевірку налаштувань дешевші за відновлення доступу до банкінгу після шахрайської атаки.
Читайте також
Ще в розділі «Гаджети»
- Apple 2025: iPhone 17, Watch Series 11 та MacBook Pro з ШІ та новими сенсорами
- iPhone 18 може вийти навесні: чи варто купувати iPhone 17 зараз
- Скільки насправді служить iPhone: орієнтир не на рік, а на стан пристрою
- Apple прибере з продажу 10 пристроїв після вересневої презентації
- Таню Муіньо зняла рекламу iPhone 18 Pro для Apple: у кадрі — українці