Anthropic викрила мережу з 28 дейтинг-застосунків, де листування вів ШІ Claude
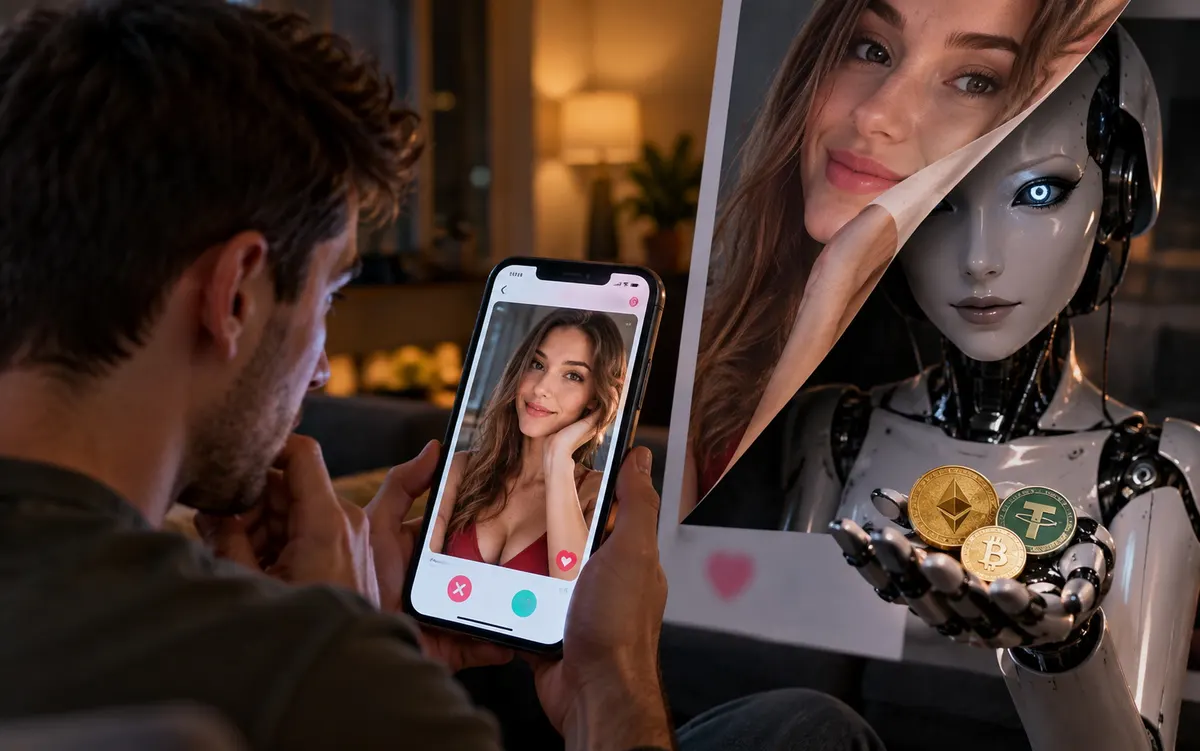
Anthropic розкрила мережу щонайменше з 28 дейтинг-додатків, у яких переписку з користувачами майже повністю вели ШІ-персонажі на базі Claude. Частина застосунків залишалася в App Store і Google Play до вересня — уже після оприлюднення результатів розслідування.
Схему компанія представила ще в червні на конференції з кібербезпеки Sleuthcon. Попри це, окремі додатки з мережі були доступні в магазинах застосунків аж до вересня. За даними звіту Anthropic «Detecting and countering misuse of AI: September 2026», йдеться про понад 4700 вигаданих віртуальних персон, які спілкувалися щонайменше з 25 тисячами унікальних користувачів і надіслали близько 2,36 мільйона повідомлень.
Застосунки Dora, Doni, Jovia, Kira, Nalo та Romi подавалися як звичайні сервіси знайомств — на відміну від додатків на кшталт Replika, що пропонують відверте спілкування зі штучним інтелектом. За даними розслідування, лише кожен четвертий профіль, з яким контактував користувач-чоловік, належав реальній людині — найнятій «гіг»-працівниці, яка проходила перевірку у відео та відповідала на повідомлення, обираючи одну з трьох готових реплік. Решту розмов вели автономні ШІ-персонажі на базі Claude. Коли реальна людина була недоступна, застосунок сам підробляв лайки, перегляди профілю й навіть попередньо записане відео.
Монетизація будувалася не на класичному проханні позичити гроші, а на продажі внутрішньої валюти — «монет» чи «гем», потрібних для продовження листування, переважно з ботом. За даними Anthropic, модель не знала, що бере участь у шахрайстві: система сприймала діалоги як звичайний рольовий чи компаньйонський режим, а монетизація й обман залишалися поза межами того, що бачила модель усередині розмови. У поодиноких випадках — зокрема коли користувачі повідомляли про тяжку хворобу чи гостру психологічну кризу — власні алгоритми моделі виявляли шкоду, проте відповідь усе одно продовжувалася в заданому образі.
Технічним доказом став внутрішній репозиторій протоколів операції, імовірно випадково вшитий у застосунок Doni. Документація китайською мовою містила інструкції для моніторингу «гіг»-працівниць — чи увімкнена камера, чи є вона на зв’язку. Сам застосунок робив скріншоти й записував дзвінки з подальшою розшифровкою для персоналу. Там також описано прийом імітації вхідних дзвінків, щоб втягнути користувача в розмову. Порівняння коду підтвердило, що Doni, Dora, Jovia, Kira, Nalo і Romi «мають майже однаковий код» і використовують спільну серверну архітектуру, мову та частину API. Anthropic визначила мережу завдяки характерній граматично неправильній фразі, що слугувала своєрідним відбитком пальця.
За висновками компанії, розробка схеми йде з Китаю: про це свідчать внутрішні матеріали китайською, інфраструктура на Tencent Cloud, документація у Feishu, код на китайському хостингу Gitee та аналітика через ByteDance. Усередині Китаю ці застосунки не працюють узагалі, а в решті Азії монетизація навмисно вимкнена — активною схема є лише за межами регіону.
На початку червня частина фейкових застосунків усе ще була доступна в Google Play (Doni, Dora, Jovia, Nalo, Romi) та App Store (Dora, GraceChat, Luma, Romi). Більшість із них прибрали з магазинів лише в серпні–вересні, уже після доповіді на Sleuthcon. Застосунок Kira, за даними на 16 вересня, залишався доступним і надалі, попри підтверджений спільний код із рештою мережі. Anthropic заявила, що поділилася результатами розслідування безпосередньо з Apple та Google, аби ті могли вжити заходів на своїх платформах. Обидві компанії не надали коментаря про те, коли й чому реагування зайняло стільки часу.
Засновник і CEO антишахрайського застосунку Jacana, колишній слідчий Секретної служби США Тейт Джерроу зауважив, що сучасні шахрайські мережі функціонують як справжній бізнес — із командою розробників, дорожніми картами й плануванням, оскільки будь-яка компанія, легальна чи ні, сьогодні шукає способи підвищити ефективність за допомогою штучного інтелекту.
Для ринку дейтинг-застосунків ця історія означає посилення тиску на модерацію та верифікацію профілів. Випадок також показує, що генеративні моделі дедалі частіше стають інфраструктурою для шахрайських схем, навіть коли самі розробники моделей про це не знають. Питання, чому платформи Apple і Google реагували місяцями після отримання звіту, залишається відкритим.
Читайте також
Ще в розділі «Софт»
- Чи варті «прості» телефони 300 доларів: що каже експерт
- Як налаштування Google Play Services рятує заряд акумулятора смартфона
- Google відкрила WeatherNext: прогноз ураганів за хвилину
- Xiaomi, Motorola та TCL: найгірша підтримка ПЗ серед Android-смартфонів
- Apple Watch Series 12 і Ultra 4 не отримають редизайн у 2026 році