У модемі Pixel знайшли вразливість: злам відбувався без жодного кліку власника
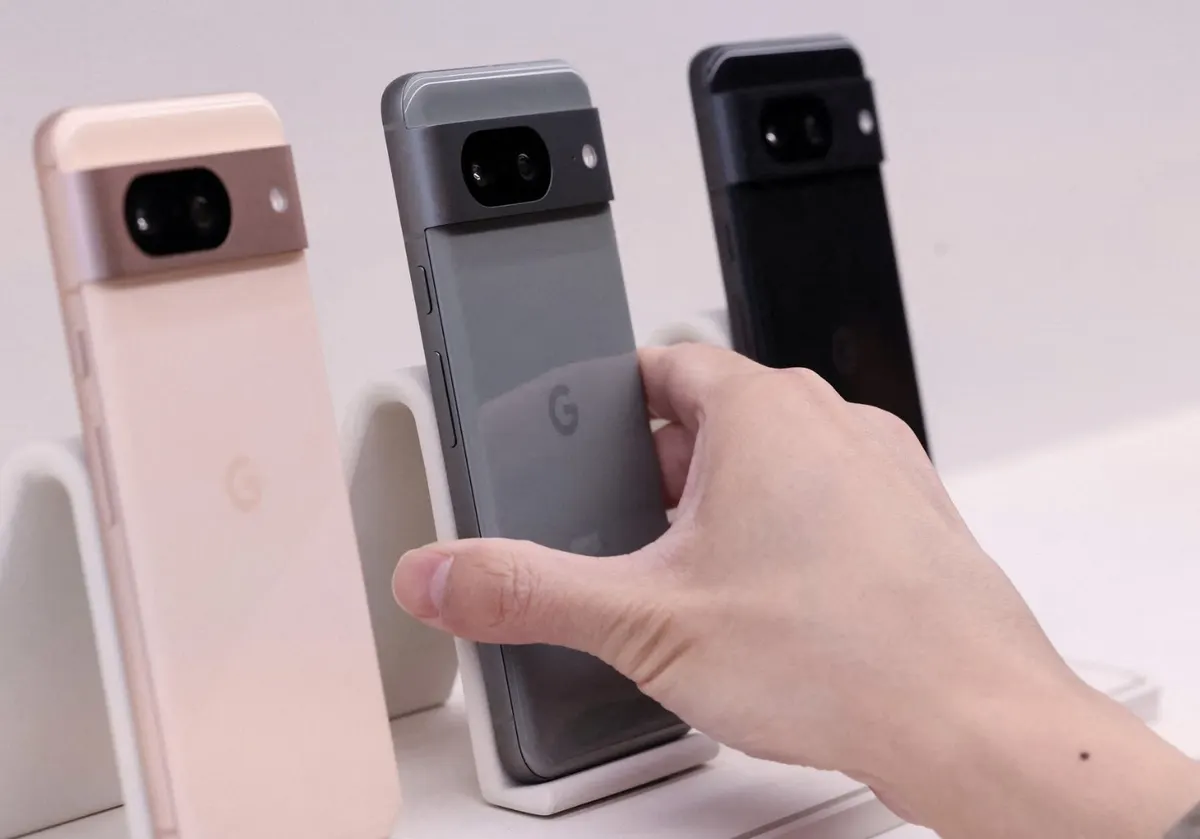
Google закрила вразливість CVE-2026-58704 у модемі смартфонів Pixel, яка дозволяла атакувати пристрій без будь-яких дій з боку користувача. Патч уже входить до планового оновлення безпеки.
Проблема ховалася в модемі — компоненті, що відповідає за зв'язок із мережею та доступ до інтернету. Через цю ділянку сторонній код міг вийти за межі ізольованого середовища модему й дістатися до основних даних пристрою, зокрема читати особисту інформацію. Уразливість отримала ідентифікатор CVE-2026-58704.
Ключова особливість атаки — повна непомітність для власника. Жертві не потрібно було переходити за посиланням, відкривати файл чи взагалі торкатися екрана: жодних сповіщень на дисплеї не з'являлося. За даними Google, зламували не всі пристрої підряд, а лише окремі, заздалегідь визначені цілі. Компанія не розкрила, хто стоїть за атаками, і не надала коментаря на запит.
Ринок таких інструментів влаштований давно: рідкісні вразливості без взаємодії з користувачем зазвичай купують компанії, що заробляють на шпигунському програмному забезпеченні, а потім продають доступ до чужих телефонів урядам і поліції різних країн. Найвідоміший гравець цього сегмента — NSO Group із програмою Pegasus, яку використовували для стеження за журналістами й активістами.
Через високу вартість подібні атаки рідко зачіпають пересічних користувачів. Їхні типові адресати — журналісти-розслідувачі, політичні активісти, працівники оборонної галузі та дипломати. Водночас сам факт наявності такої діри в модемі мільйонів смартфонів викликає занепокоєння фахівців із безпеки. Схожі випадки трапляються і з iPhone: Apple розсилала рекордну хвилю попереджень про spyware у 110 країнах, серед яких і Україна.
Для власників Pixel в Україні рекомендація одна — встановити оновлення негайно. Українські військові, посадовці, журналісти й активісти давно перебувають у списках цілей для шпигунських програм, тож зволікати з патчем ризиковано. Оновлення доступне через розділ «Налаштування» → «Безпека і конфіденційність» → «Оновлення системи». Після встановлення варто перезавантажити телефон, щоб прибрати активні шкідливі процеси з пам'яті, а для роботи з чутливими даними — увімкнути Advanced Protection Program у Google-акаунті.
Історія з CVE-2026-58704 показує: навіть флагманський Android із репутацією одного з найзахищеніших не дає абсолютних гарантій безпеки.
Читайте також
Ще в розділі «Гаджети»
- Xiaomi представила Redmi Note 17 Pro Max 5G з батареєю на 10 000 мАг
- Apple проводить першу велику презентацію після зміни керівництва
- Смартфон за $330 проти iPhone за $1200: тест камер показав несподівані результати
- REDMI Note 15 витримали тести Titan Lab: подробиці
- Sharp AQUOS Wish 6: доступний смартфон з 120 Гц екраном та ШІ-захистом